En las últimas semanas el equipo de Gestión TIC realizó un nuevo ejercicio de phishing. ¡Te contamos los resultados!
Como parte del Plan de Capacitación, Sensibilización y Comunicación del Sistema de Gestión de Seguridad de la Información (SGSI), durante junio de 2026, el equipo del área de Gestión TIC realizó un nuevo ejercicio controlado de phishing dirigido a las y los colaboradores de Canal Capital.
En esta oportunidad, la campaña simuló una notificación oficial relacionada con la designación de jurados de votación, aprovechando elementos que comúnmente utilizan los ciberdelincuentes para generar confianza y urgencia en los usuarios.
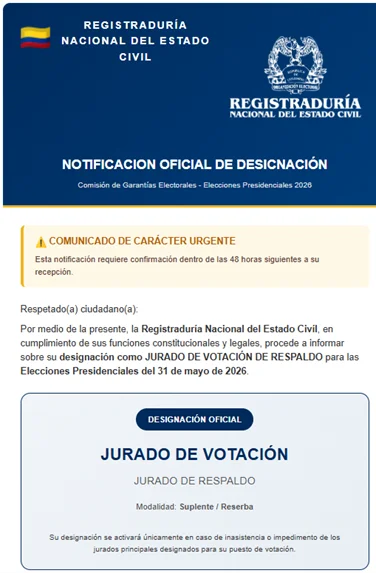
El objetivo del ejercicio fue fortalecer las capacidades de identificación de correos fraudulentos y promover la cultura de reporte oportuno de incidentes de seguridad.
Resultados del ejercicio
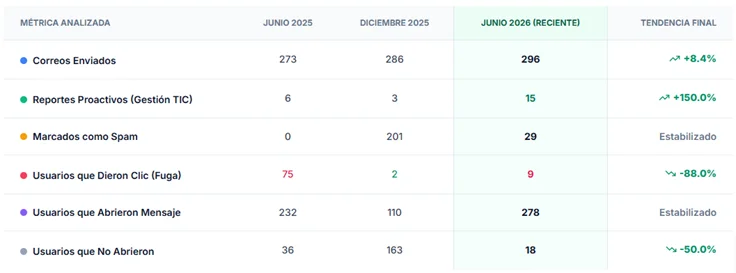
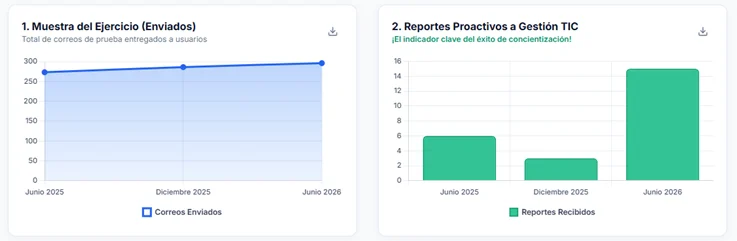
Durante la campaña se enviaron 296 correos electrónicos y se obtuvieron los siguientes resultados:
Evolución de los ejercicios de phishing
Análisis de resultados
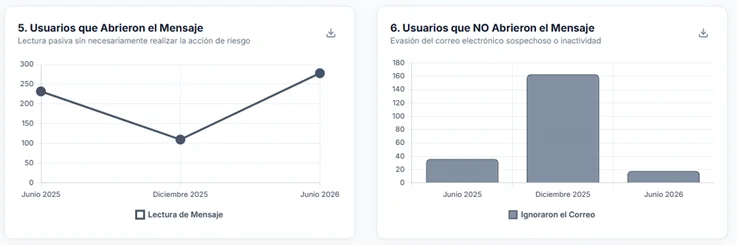
Los resultados evidenciaron un comportamiento positivo por parte de las y los colaboradores frente a intentos de ingeniería social.
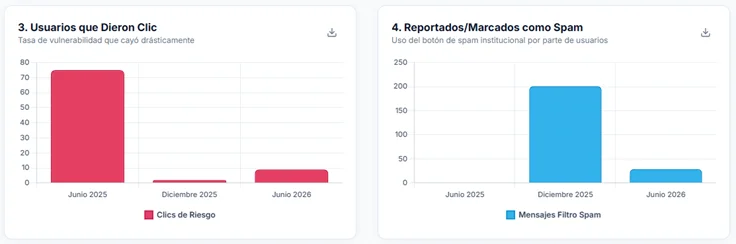
Aunque 9 usuarios interactuaron con el enlace del mensaje, esta cifra representa aproximadamente un 3 % de los destinatarios, manteniéndose significativamente por debajo de los resultados obtenidos en junio de 2025, cuando 75 usuarios hicieron clic en el enlace.
De igual forma, se destaca el aumento en los reportes realizados directamente a Gestión TIC, pasando de 3 reportes en diciembre de 2025 a 15 reportes en junio de 2026, lo que demuestra una mayor apropiación de los mecanismos institucionales para la notificación de correos sospechosos.
Lecciones aprendidas
Los ciberdelincuentes suelen aprovechar eventos de interés general, trámites institucionales, convocatorias, beneficios laborales o comunicaciones urgentes para engañar a los usuarios y obtener acceso a información o sistemas.
Antes de interactuar con cualquier correo electrónico:
Verifica siempre:
✓ El remitente real del mensaje.
✓ La ortografía y redacción del contenido.
✓ Los enlaces antes de hacer clic.
✓ Si la solicitud genera urgencia injustificada.
✓ Si solicita credenciales, códigos o información sensible.
En caso de duda:
- No hagas clic en enlaces o archivos adjuntos.
- Utiliza la opción Reportar Spam/Phishing del correo electrónico.
- Reporta inmediatamente el mensaje a Gestión TIC mediante los canales institucionales establecidos.
Los resultados obtenidos reflejan el compromiso de los colaboradores con la protección de la información institucional. Cada correo reportado, cada enlace no abierto y cada mensaje identificado como sospechoso contribuyen al fortalecimiento de la postura de ciberseguridad de nuestro Canal.
Agradecemos la participación de todo el equipo Capital e invitamos a continuar aplicando las buenas prácticas de seguridad digital en las actividades diarias.


